
Weboldalkészítés / Gyakorlati útmutató
ClickFix (Pastejacking) támadás: Így veszik rá a magyar felhasználókat saját gépük megfertőzésére
Új, rendkívül veszélyes pszichológiai támadás terjed a magyar weben. Megmutatjuk, hogyan működik a ClickFix (Pastejacking) módszer, miért képes átlépni a böngészők védelmét, és hogyan védekezhetsz elleni.
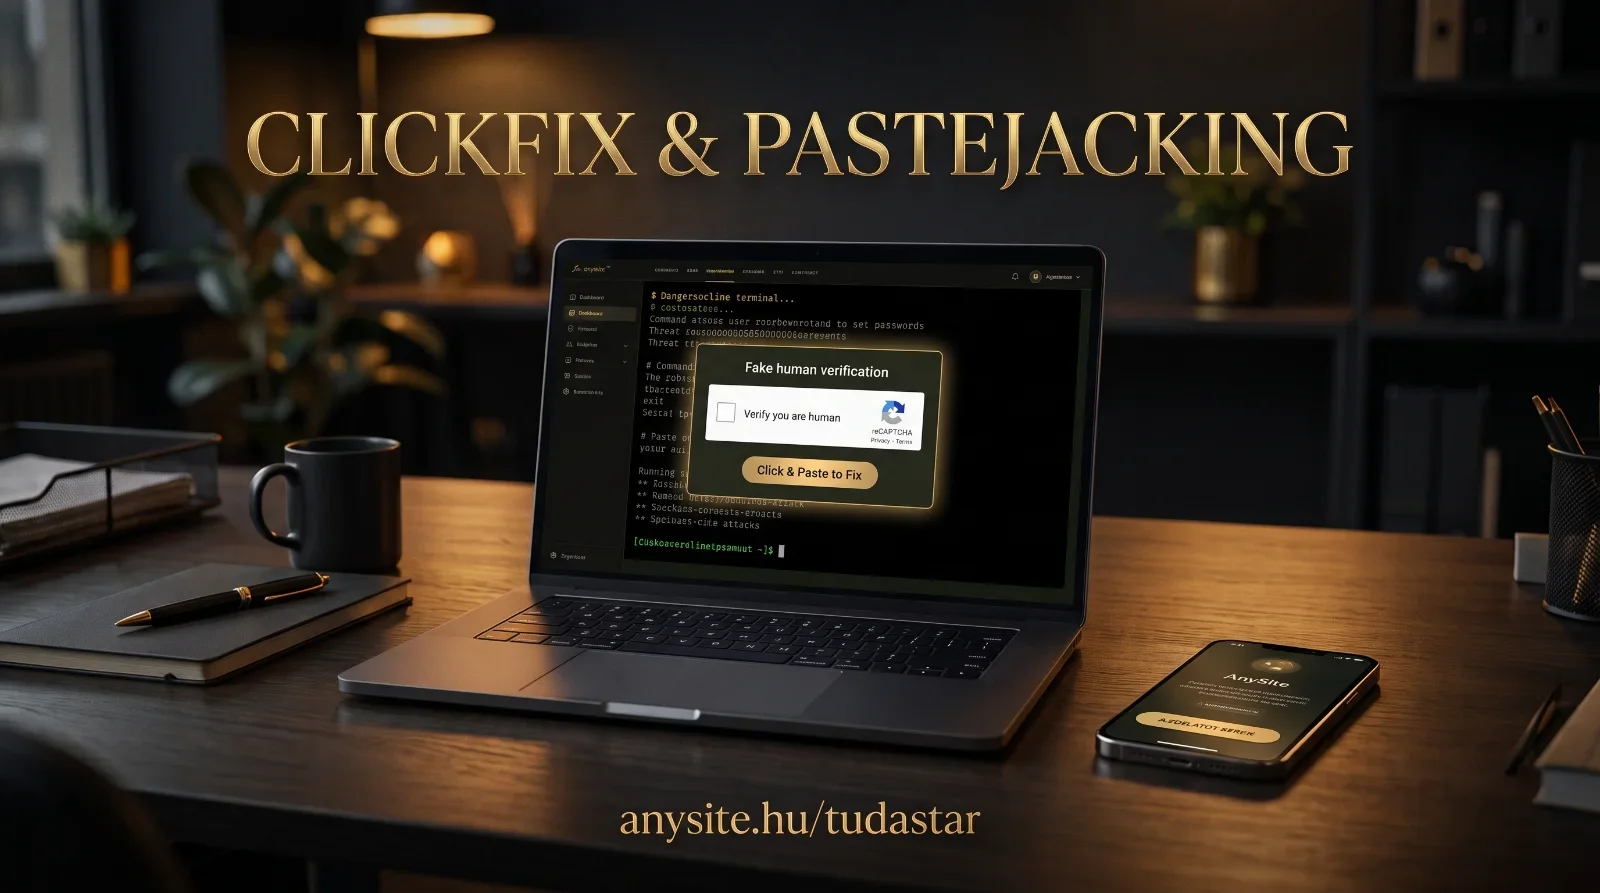
A kiberbűnözők folyamatosan új utakat keresnek a szoftveres védelem és a vírusirtók megkerülésére. Az utóbbi időben egy ClickFix (más néven Pastejacking) néven ismert, rendkívül megtévesztő támadási forma ütötte fel a fejét teljesen legitim, de hiányosan védett magyar weboldalakon is.
A támadás veszélye abban rejlik, hogy nem a böngésző szoftveres sebezhetőségét használja ki a kód futtatásához, hanem magát a gyanútlan felhasználót veszi rá arra, hogy manuálisan hajtsa végre a kártékony parancsot a saját számítógépén.
Nézzük meg a támadás 6 lépését és a hatékony védekezést!
1. Kezdeti kompromittálódás (Initial Compromise)
A támadók először biztonsági réseket használva feltörnek egy jó hírű, legitim magyar weboldalt, és egy kártékony szkriptet fecskendeznek a forráskódba. Mivel maga a weboldal hiteles és ismert, a látogatók nem gyanakodnak.
🛡️ Felelős közzététel (Responsible Disclosure): Elemzésünk során azonosítottunk egy konkrétan érintett magyar vállalkozást (moman.hu). Az AnySite csapata azonnal felvette a kapcsolatot a tulajdonossal a sérülékenység javítása érdekében, valamint hivatalos bejelentést tettünk az illetékes kiberbiztonsági hatóságok felé is.
2. A pszichológiai csapda (Social Engineering Lure)
Amikor a felhasználó megnyitja a fertőzött oldalt, egy interaktív felugró ablak (pop-up) jelenik meg, ami egy megszokott emberi azonosításnak (CAPTCHA / Robot-tesztnek) álcázza magát. A szöveg azt állítja, hogy az oldal tartalmának megtekintéséhez el kell végezni egy gyors ellenőrzést.
3. Vágólap-eltérítés (Clipboard Hijacking)
A felugró ablak betöltésekor a háttérben futó kártékony szkript csendben felülírja a felhasználó vágólapjának tartalmát (Clipboard). A memóriába egy kártékony parancssori utasítás kerül (például egy curl ... | bash letöltő parancs vagy egy összetett PowerShell szkript).
4. Manuális végrehajtás (User Execution)
A felugró ablak lépésről lépésre követhető utasításokat ad a felhasználónak:
- macOS esetén: Nyisd meg a Terminal alkalmazást.
- Windows esetén: Nyisd meg a PowerShell alkalmazást.
- Illeszd be a kimásolt kódot (
Command + VvagyCtrl + V), majd nyomd meg azEnterbillentyűt a "hitelesítés befejezéséhez".
Mivel a felhasználó azt hiszi, hogy a böngésző biztonsági ellenőrzését végzi, gyanakvás nélkül végrehajtja a parancsot.
5. Adatlopás és következmények (Payload & Impact)
A parancs futtatásával a rendszer letölt és elindít egy adatlopó kártevőt (például az AMOS / Atomic Stealer szoftvert). A kártevő másodpercek alatt átfésüli a számítógépet, és megszerzi:
- A böngészőkben elmentett jelszavakat és belépési adatokat,
- Az aktív munkamenet sütiket (Session Cookies – megkerülve a kétlépcsős 2FA azonosítást),
- A macOS Keychain és a jelszókezelők kényes adatait,
- A kriptotárcák (Crypto Wallets) privát kulcsait.
6. A legfőbb védelmi vonal: A böngésző homokozója (Sandbox)
A modern webböngészők szigorúan elkülönített környezetben (sandbox) futnak. A böngésző önállóan nem tud rendszerszintű parancsokat futtatni a számítógépeden — ezért szorulnak rá a támadók a felhasználó manuális közreműködésére.
A ClickFix támadás teljes egészében elbukik, ha a felhasználó nem nyitja meg a Terminalt vagy PowerShellt, és nem futtatja le a beillesztett parancsot!
Aranyszabály 2026-ra:
Soha, semmilyen weboldal felszólítására ne nyiss meg Parancssort, Terminalt vagy PowerShellt, és ne illessz be ismeretlen forrásból származó kódokat!
Védd meg a saját weboldaladat és látogatóidat!
Ha a te weboldalad elavult vagy védtelen, a támadók a te nevedben is terjeszthetnek kártevőket. Futtass le egy 10 másodperces, díjmentes biztonsági diagnózist az AnySite automatizált elemzőjével az anysite.hu/siteaudit oldalon!
Alkalmazzuk a gyakorlatban
A saját vállalkozására alkalmazná?
Egy ingyenes egyeztetésen átbeszéljük, mire van szüksége, és hogyan érdemes elindulnia.
Ami még érdekelheti
Látogatóból vásárló: Konverzióoptimalizálás (CRO) alapok magyar KKV-knak 2026-ban
Hiába érkeznek látogatók az oldaladra, ha senki nem hív fel, és nem tölti ki a kapcsolatfelvételi űrlapot. Megmutatjuk, hogyan szüntetheted meg a rejtett akadályokat, és hogyan csinálhatsz a böngészőkből fizető ügyfeleket.
Elolvasom
Nincs több utolsó pillanatos lemondás: Automatizált időpontfoglalás és előlegfizetés KKV-knak
A szolgáltató vállalkozások egyik legnagyobb vesztesége az üresen maradt idősávokból és a manuális időpont-egyeztetésből adódik. Mutatjuk, hogyan szünteti meg az automatizált foglalórendszer és a Stripe integráció a kiesett bevételeket.
Elolvasom
WordPress vs. Modern kódolt weboldal 2026-ban: Miért váltanak a magyar KKV-k?
Sok magyar vállalkozás szembesül azzal, hogy a drágán elkészített WordPress oldala 2 év után lassan tölt be, feltörik vagy folyamatosan leáll a bővítményfrissítésektől. Megmutatjuk, miért a kódolt webarchitektúra jelenti a tartós megoldást.
Elolvasom